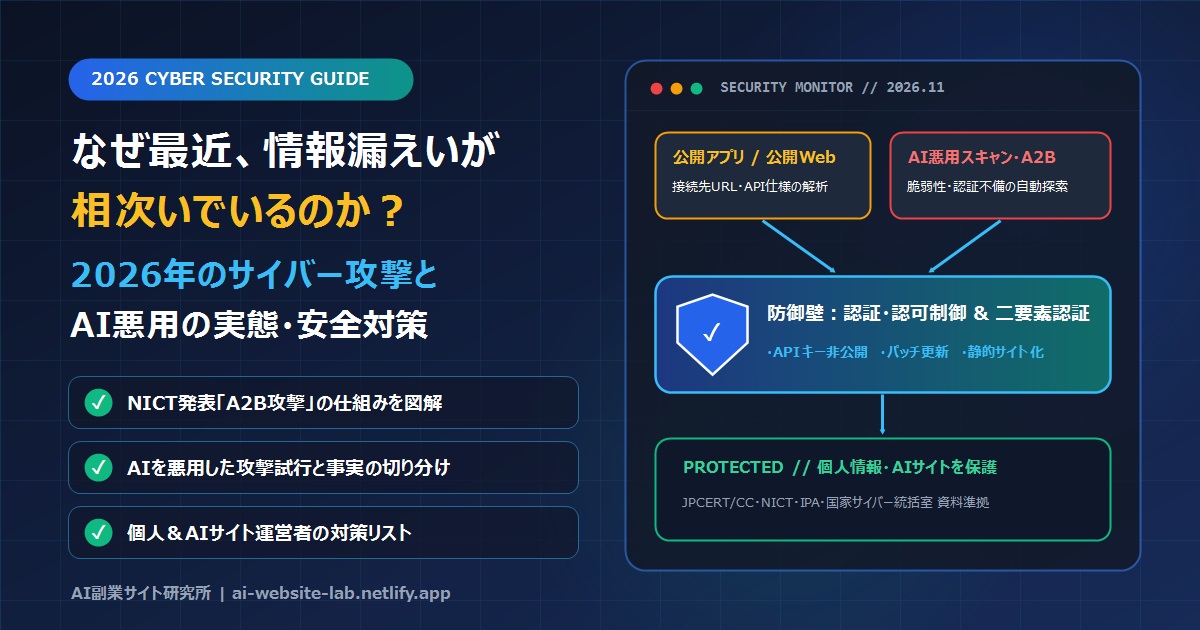
「ここ最近、有名な企業やアプリの個人情報漏えいニュースばかり目にするけれど、なぜ急に増えているの?」「AIを使ったハッキングが原因なの?」「自分が使っているサービスや、AIで作ったWebサイトは大丈夫?」と不安を感じていませんか?
結論からお伝えすると、2026年秋に情報漏えいの公表が相次いでいる背景には、「インターネットに公開されているシステム・API・認証設定の隙(すき)を網羅的に探す攻撃手法」と、「AI等を活用した調査・攻撃試行の効率化」の双方が関係しています。
この記事では、JPCERT/CC、NICT(情報通信研究機構)、IPA(情報処理推進機構)、内閣官房 国家サイバー統括室が2026年10月〜11月に公表した一次資料に基づき、最近の情報漏えいの本当の理由、注目される「A2B攻撃」の仕組み、そして一般利用者とAIサイト運営者が今日から実践できる具体的な対策を分かりやすく解説します。
なぜ2026年、情報漏えいが相次いでいるのか?
2026年9月から10月にかけて、国内の会員制サービスや公式スマートフォンアプリ、企業のWebシステムにおいて、数百万件規模の個人情報漏えい事案の公表が相次ぎました。これを受け、10月上旬から11月上旬にかけて、JPCERT/CC、IPA、NICT、そして政府の国家サイバー統括室が相次いで異例の注意喚起を発出しています。
なぜこれほど短期間に被害公表が集中しているのか、公的機関の発表から見えてくる3つの構造的な背景を整理します。
1. 公開システム・API・認証設定の「わずかな隙」が狙われている
JPCERT/CCの注意喚起(JPCERT-AT-2026-0030)や国家サイバー統括室の2026年11月5日の発表が指摘しているとおり、最近の事案は「特定の1つのウイルスが流行した」わけではありません。
インターネット上に公開されているWebサーバーの古いソフトウェア(既知の脆弱性)、スマートフォンアプリと通信する裏側の窓口(API)の認証不備、公開したままになっていた設定ファイルなど、「外から見えるシステムの弱点」が複合的に狙われているのが特徴です。
2. サプライチェーン(委託先や共通システム)を通じた波及
自社のWebサイト自体は堅牢でも、外部に委託しているシステムや導入している共通ツール(クラウドサービス・問い合わせ管理システム等)の設定不備や脆弱性が突かれることで、複数の企業に被害が連鎖するケースも確認されています(IPAの2026年10月9日注意喚起)。
3. 「実際の攻撃試行」と「点検・公表の増加」の両面がある
ニュースを見る側としては「突然ハッキングが激増した」と感じやすいですが、「実際に自動化された攻撃試行が活発化していること」と「政府や関係機関の要請を受けて各社が一斉に緊急点検を行い、判明した事案を速やかに公表していること」は分けて理解する必要があります。
個人情報保護法に基づく報告義務や情報開示の透明性が高まったことで、これまで以上に各企業の発表がニュースとして可視化されやすくなっている側面もあります。
最近のサイバー攻撃で注目される5つの手法
JPCERT/CCの注意喚起(JPCERT-AT-2026-0030)やIPAの発表で挙げられている代表的な5つの攻撃パターンを、専門知識がない方にもイメージしやすいよう比較表にまとめました。
| 注目される攻撃手法 | 何が起きるのか(仕組み) | 主な防御・対策 |
|---|---|---|
| ① 既知の脆弱性(弱点)を悪用する攻撃 | すでに修正プログラム(パッチ)が出ているのに、更新されず放置された古いOS・ミドルウェア・分析ツール(Metabase等)の弱点を突いて内部へ侵入する。 | ソフトウェアやプラグインを常に最新版へ更新し、使っていないシステムは停止・非公開にする。 |
| ② APIへの不正アクセス | スマホアプリやWeb画面の裏側でデータをやり取りする通信窓口(API)に直接命令を送り、権限の書き換えや大量の会員データ取得を試みる。 | API側で毎回厳密な本人確認(認証・認可)を行い、短時間の大量アクセス(レート制限)を遮断する。 |
| ③ 認証情報や管理画面の悪用 | 漏えいしたID・パスワードの使い回しや、インターネット上に公開されたままの管理画面を突破して正規管理者を装う。 | パスワードの使い回しをやめ、多要素認証(MFA・パスキー)と管理画面の接続元制限を導入する。 |
| ④ サーバーや公開ファイルの設定不備 | 本来は非公開にすべき環境設定ファイル(APIキーやDB接続情報)やバックアップファイルがWeb上から丸見えになっている状態を狙って窃取する。 | 公開フォルダに秘密情報やバックアップを置かず、不正なプログラム(Webシェル等)の設置有無を監視する。 |
| ⑤ AIを利用した攻撃試行 | AIを組み込んだセキュリティ診断ツール等を悪用し、公開Webサイトの弱点や設定ミスを自動かつ高速に探し回る。 | 「小さい設定ミスも見つかる」前提で公開資産を棚卸しし、基本的なセキュリティ設定を徹底する。 |
新しいA2B攻撃とは?NICTの発表を分かりやすく解説
2026年秋のサイバー攻撃を理解するうえで特に注目されているキーワードが、国立研究開発法人情報通信研究機構(NICT)の脅威情報分析チーム「LETTICE」が2026年10月13日に公表した「A2B攻撃(App-to-Backend Attack)」です(NICTプレスリリース)。
一言でいうと、「誰でもダウンロードできる公開スマートフォンアプリを解析して手がかりを集め、その裏側にあるバックエンドサーバーを狙う攻撃手法」のことです。
アプリストア等で誰でも合法的に入手できる公式アプリが調査の出発点になります。
アプリ内部に書かれている「どのサーバーに、どんな形式でデータを要求しているか」という設計情報を読み解きます。
アプリの画面上ではボタンが隠されていても、裏側のサーバーに直接通信を送って反応を確かめます。
もしバックエンドサーバー側に「本人確認や権限チェックの漏れ」「古い脆弱性」が存在すると、不正操作や情報漏えいにつながります。
なぜ「表側のアプリや画面」だけを守っても不十分なのか?
たとえば、アプリの画面(表側)で「自分の会員情報だけを表示する」ように作っていても、裏側のサーバー(API)が「会員番号の数字を1つ変えてリクエストされたら、別人のデータも返してしまう」という作り(認可制御の不備)になっていると、アプリを解析した攻撃者に悪用されてしまいます。
ここで誤解してはいけないのは、「公開アプリの中身が解析されること自体」が直ちに情報漏えいを引き起こすわけではないという点です。スマートフォンアプリは利用者の端末にダウンロードされて動く性質上、通信先URLなどを完全に隠し切ることは困難です。だからこそNICTは、「アプリは解析されるもの」という前提に立ち、裏側のバックエンドサーバー側で認証・権限制御を厳格に行うことが不可欠だと強調しています。
AIでサイバー攻撃はどう変わったのか?
「最近の事件はすべてAIハッカーの仕業なの?」という疑問についても、確認された事実と可能性を冷静に切り分けて見ていきましょう。
1. JPCERT/CCが2026年10月23日に追加した「AI利用の攻撃試行」
JPCERT/CCは2026年10月23日の注意喚起更新(JPCERT-AT-2026-0030)において、確認されている攻撃手法の1つとして「AIを用いたペネトレーションテスト(侵入テスト)基盤を悪用した攻撃試行」を追加しました。
本来はセキュリティ担当者が自社システムの弱点を点検するためのAI搭載ツール(Cairn、CyberStrikeAI、ARTEXなど)が悪用され、インターネット上に公開されたWebアプリケーションの脆弱性探索や設定ファイルの窃取試行に使われている痕跡が確認されています。
2. 国家サイバー統括室(2026年11月5日)が指摘したAIの影響
また、内閣官房 国家サイバー統括室が2026年11月5日に公表した事業者向け注意喚起(個人情報の漏えいにつながる不正アクセスへの対策について(注意喚起)PDF / 注意喚起一覧)では、以下の点が指摘されています。
- 攻撃者が標的の調査やプログラム解析、侵入試行にAIを使用し、作業を効率化・大規模化している可能性が高いこと。
- これまでは「単独では比較的低リスク」と見なされていた複数の小さな設定不備や問題点が、AIによる分析で組み合わされて侵入経路として悪用された事例が見られること。
- これらを踏まえ、「運用・管理段階(公開資産の棚卸し・脆弱性解消)」「設計・開発段階(APIの認可不備排除・公開前検証)」「サプライチェーン(委託先統制・多要素認証)」の3領域で対策を徹底する必要があること。
3. AIだけが原因ではない!突かれているのは「基本対策の不足」
ただし、「AIが魔法のようにあらゆる防御を突破している」わけではありません。
AIによって変化したのは主に「弱点を探すスピードと網羅性」であり、実際に突破口として使われているのは「未更新の古いソフトウェア」「APIの認証不備」「公開されたままの設定ファイル」といった従来からの基本的なセキュリティ対策不足です。過度にAIを恐れるのではなく、基本の守りを固めることが最大の防御になります。
2026年に確認された不正アクセス・情報漏えい事例
2026年秋に国内の企業が公式発表した代表的な不正アクセス・情報漏えい事案を3件取り上げ、「発生日・公表日・被害内容・確認された手法・未解明の部分・出典」を厳密に区別して整理します。
2026年秋に複数の事案が相次いで公表されましたが、「すべての事件が同一の攻撃グループによるもの」と確認されたわけではなく、使われた攻撃手法も事案によって異なります。各サービスの正確な影響範囲は、必ず各社の公式発表で確認してください。
自分の個人情報が漏れたかもしれないときの対処法
利用しているアプリやWebサービスから「不正アクセスのお知らせ」が届いた場合や、ニュースで名前を見かけた場合は、慌てずに次の6つのステップを実行しましょう。
-
公式サイトで「漏えいした項目」を正確に確認する
メールアドレスや電話番号だけなのか、パスワードや本人確認書類まで含まれるのかによって対処が変わります。SNSの噂ではなく企業の公式発表ページを確認しましょう。 -
使い回しているパスワードを今すぐ変更する
最も危険なのは、漏えいしたメールアドレスとパスワードの組み合わせを使って他社サービス(Amazon、楽天、SNS、ネットバンキング等)にログインされる「リスト型攻撃」です。同じパスワードを使っているサイトがあれば、すべて別々の推測されにくいものに変更してください。 -
多要素認証(二段階認証)やパスキー(Passkey)を導入する
万が一パスワードが知られても、SMS認証・認証アプリ・生体認証(パスキー)を有効にしておけば、第三者による不正ログインの大部分を防ぐことができます。 -
不審なメール・SMS(フィッシング詐欺)への警戒を高める
電話番号やメールアドレスが漏えいすると、実在の企業や宅配業者、カード会社を装った偽SMS・偽メールが増える傾向があります。メッセージ内のURLからは絶対にログインせず、公式アプリや普段のブックマークからアクセスする習慣をつけましょう。 -
クレジットカード明細や銀行口座の利用履歴を点検する
身に覚えのない少額決済や引き落としがないか、月に1回以上は明細をチェックしましょう。 -
被害が疑われる場合は公的な相談窓口を活用する
不正利用やなりすまし被害が疑われる場合は、各サービス事業者の専用窓口に加え、内閣官房 国家サイバー統括室が開設した「サイバー対応特設サイト(相談窓口・注意喚起一覧)」や、IPAの「情報セキュリティ安心相談窓口」、都道府県警察のサイバー犯罪相談窓口を確認してください。
AIで作ったWebサイトもハッキングされる?
当サイト「AI副業サイト研究所」の読者の中には、「ChatGPTやClaude、AntigravityなどのAIで作った自分のWebサイトもハッキングされたり、情報漏えいを起こしたりするのでは?」と心配になった方も多いと思います。
結論から言うと、サイトの構成(静的サイトか動的サイトか)によってリスクの種類は大きく異なりますが、どちらであっても基本的な安全対策は必要です。
1. Netlify等の「静的サイト」とWordPress等の「動的サイト」の違い
まず知っておきたいのは、HTML・CSS・JavaScriptファイルだけをそのまま配信する「静的サイト(Netlify等で公開する構成)」と、サーバー側でプログラム(PHP等)や会員データベースが毎回動く「動的サイト(WordPressや独自Webアプリ等)」の違いです。
- Netlify等の静的サイト:サーバー側に会員データベースやPHPプログラムを持たないため、「データベースから顧客情報が抜かれる」「PHPの脆弱性を突かれてWebシェルを置かれる」といったタイプの攻撃リスクは構造上きわめて低く、初心者にとって安全性が高い構成です(公開手順の基本は「AIで作ったWebサイトをNetlifyで無料公開する手順」で解説しています)。
- WordPress等の動的サイト・Webアプリ:管理画面への不正ログインや、古いプラグイン・テーマの脆弱性を狙った自動攻撃の対象になりやすいため、継続的なアップデートと管理画面の保護が必須になります。
2. 静的サイトやAI生成サイトでも絶対に守るべき6つの安全対策
「静的サイトなら何もしなくていい」わけではありません。AIを使ってコードを書く初心者こそ、次の6つのポイントを必ず守ってください。
- GitHubの公開リポジトリにAPIキーや認証情報を絶対に載せない
OpenAIやClaudeのAPIキー、データベースの接続パスワードなどをコードに書いたままGitHubへ公開(Push)すると、ボットに数秒で検知されて不正利用されます(Git連携の基本は「AntigravityとGit/GitHub連携の基本手順」も参考にしてください)。 - フロントエンドのJavaScriptに秘密情報を埋め込まない
ブラウザで動くJavaScript(`js/*.js`)やHTMLファイルは、訪問者が誰でも中身を閲覧できます。先述の「A2B攻撃」と同じく、表側のコードに秘密のAPIキーを書けば丸見えになります。 - 外部APIやデータベース(Supabase / Firebase等)を使う場合は権限を絞る
もしAIで会員登録機能やデータベース連携を作るなら、「誰がどのデータを読み書きできるか(Row Level Security等のアクセス制御)」をバックエンド側で必ず設定してください。 - GitHub・Netlify・サーバー管理画面の「二要素認証(2FA)」を有効化する
サイト自体に脆弱性がなくても、GitHubやNetlifyのアカウントに不正ログインされるとサイトを書き換えられてしまいます。 - AIが生成したコードを公開前にチェックする
AIがサンプルとして書いたダミーのキーや、不要なテスト用ファイル、個人のパソコン内のパス情報などが残っていないか、公開前に確認しましょう(確認・修正のコツは「Antigravityを使った効率的なエラーデバッグとコード修正」で解説しています)。 - 手元のパソコンとGitHubでバックアップを保持する
万が一の設定ミスやアカウントトラブルに備え、最新のサイトファイル一式をローカル環境とGitHub(プライベートリポジトリ推奨)の双方で保全しておきましょう。
「自分のサイトは無料公開のNetlifyで十分か、それとも堅牢な有料レンタルサーバーを使うべきか」迷っている方は、「AIサイトはNetlifyで十分?有料レンタルサーバーが必要なケースと選び方」もあわせて参考にしてみてください。
初心者向けセキュリティチェックリスト
最後に、スマートフォンからでもすぐに点検できるよう、「一般利用者向け」と「Webサイト運営者向け」のセキュリティチェックリストを作成しました。今日できる項目から1つずつクリアしていきましょう。
👤 一般利用者向け(全7項目)
- 複数のサイト・アプリで同じパスワードを使い回していないか点検した
- 主要なサービス(Google、Apple、Amazon、金融機関、SNS)で二段階認証・パスキーを有効にした
- スマートフォンやパソコンのOS・ブラウザ・アプリを最新バージョンに更新している
- SMSやメール内のURLから直接ログインせず、公式アプリやブックマークから開く習慣がある
- クレジットカードや銀行口座の利用明細を月1回以上確認している
- 使わなくなった古い会員登録やアプリを整理・退会している
- 利用中のサービスから重要なお知らせが届いた際、公式サイトの一次情報で確認している
💻 Webサイト・AIサイト運営者向け(全7項目)
- HTMLやフロントエンドJS、GitHub上にAPIキーや秘密情報を直接書き込んでいない
- GitHub、Netlify、レンタルサーバー、ドメイン管理画面すべてに二要素認証(2FA)を設定した
- 公開フォルダ内に不要なテストファイルや設定ファイル(.env等)、バックアップを放置していない
- サイト全体にHTTPS(SSL暗号化通信)が適用されている
- (WordPress等の場合)本体・プラグイン・テーマ・PHPを最新状態に保ち、不要なプラグインを削除した
- 本当に必要な場合を除き、個人情報を自前サーバーで保持しない設計にしている
- サイトのソースコードや記事データのバックアップを手元とクラウドで管理している
まとめ|サイバー攻撃を過度に恐れず、正しい対策を
今回の記事のポイントを簡潔に振り返ります。
- 2026年に情報漏えいが相次ぐ理由:公開システムやソフトウェアの既知の脆弱性、APIの認証・認可不備、設定ファイルの露出などが網羅的に狙われており、同時に各社の点検・公表も進んでいるため。
- A2B攻撃とAI悪用の実態:公開アプリを解析して裏側のサーバーを狙う「A2B攻撃」や、AIを用いた自動探索の試行が確認されているが、突破口になっているのは「従来からの基本的なセキュリティ対策不足」。
- 個人とAIサイト運営者の対策:個人は「パスワード使い回し停止・多要素認証・フィッシング警戒」、AIサイト運営者は「秘密情報を表側のコードやGitHubに出さない・アカウントの2FA徹底・静的サイトの活用」が極めて有効。
サイバー攻撃のニュースが続くと不安になりますが、仕組みを正しく理解し、基本的な対策を1つずつ実行すればリスクは大幅に下げられます。これからAIでWebサイト制作やブログ運営を始める方も、正しい知識を身につけて安全にサイト育てを楽しんでいきましょう。
-
JPCERT/CC(一般社団法人JPCERTコーディネーションセンター):
直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030 / 2026年10月8日公開・10月23日等更新) -
NICT(国立研究開発法人情報通信研究機構):
国内で相次ぐ情報漏えい事案に関連する新たな攻撃手法「A2B攻撃(App-to-Backend Attack)」についての注意喚起(2026年10月13日発表) -
IPA(独立行政法人情報処理推進機構):
不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日発表) -
内閣官房 国家サイバー統括室(NCO):
個人情報の漏えいにつながる不正アクセスへの対策について(注意喚起 / 2026年11月5日公表 公式PDF) / 報道資料・注意喚起一覧 / サイバー対応特設サイト(相談窓口・注意喚起一覧) -
各企業の公式発表資料:
パーク24株式会社(2026年9月25日公表)・タイムズモビリティ株式会社(2026年10月23日公表)、株式会社物語コーポレーション(2026年10月5日公表・10月20日公表)、GMOインターネット株式会社 ConoHa WING公式お知らせ(2026年9月20日公表)
最終確認日:2026年11月8日